Tag: Pegasus

  • Los contratos de Pegasus: el espionaje masivo de Calderón

    Los contratos de Pegasus: el espionaje masivo de Calderón

    La adquisición del más sofisticado sistema de espionaje, conocido como Pegasus, fue obra del gobierno de Felipe Calderón. Gastó 5 mil 628 millones de pesos de aquellos años, es decir, unos 8 mil millones con el tipo de cambio actual, sólo en las tres primeras fases del proyecto. Ocho contratos, de los cuales Contralínea posee copia, dan cuenta de la llegada a México del más agresivo software de intromisión masiva de smartphones y computadoras. La resolución de la Corte, emitida la semana pasada, ordena al gobierno federal proporcionar una versión pública de toda la información que posea sobre el sistema. Si el Poder Judicial buscaba arrinconar a la administración de López Obrador, en realidad le otorgó una oportunidad inmejorable para mostrar el uso que se le dio al sistema de espionaje durante el calderonismo y el peñismo: ya en el juicio contra García Luna en Estados Unidos se reveló que se puso al servicio de cárteles de la droga. De hecho el titular del Poder Ejecutivo ya ordenó que se libere toda la información sobre Pegasus esta misma semana

    El sistema de espionaje masivo conocido como Pegasus fue traído a México por el gobierno de Felipe Calderón. Con un costo inicial de 5 mil 628 millones de pesos de aquellos años –unos 8 mil millones con el tipo de cambio actual– se instaló en la Secretaría de la Defensa Nacional (Sedena), como lo revelan los ocho contratos firmados entre esta dependencia y la empresa privada Security Tracking Devices, de los cuales Contralínea posee copia.

    Contó desde ese sexenio con la capacidad para controlar remota y subrepticiamente más de 1 mil 200 teléfonos inteligentes de manera simultánea. El gobierno de Calderón no sólo pudo escuchar las llamadas telefónicas, sino toda la actividad de las personas objetivo, pues los aparatos intervenidos se convirtieron en micrófonos abiertos de manera permanente, cámaras de captura de fotografías y video y pudo extraer toda la información de contactos, correos electrónicos, mensajes de texto y tarjetas-chip de los aparatos.

    Con una instalación desarrollada en tres fases, de 2010 a 2012, quedó listo para ser usado por las Secciones Segunda y Séptima del Estado Mayor de la Defensa. Una, encargada de operaciones de inteligencia y contrainteligencia hacia la insurgencia; la otra, a cargo de las operaciones contra el narcotráfico. Es decir, formalmente se utilizaría para espiar y contener los movimientos armados y desarticular a los cárteles del narcotráfico.

    Otros 10 contratos para la adquisición de bienes y servicios complementarios de Pegasus fueron firmados entre el gobierno de Felipe Calderón y la misma Security Tracking Devices y una segunda empresa: AV y D Solutions. Ambas, en esos momentos representantes en México de NSO Group, la firma israelí desarrolladora del software.

    La resolución de la Suprema Corte de Justicia de la Nación (SCJN), emitida el 6 de febrero pasado, ordena a la Unidad de Inteligencia Financiera (UIF) integrar y presentar una versión pública de toda la información que posea acerca de Pegasus. El mandato a esta dependencia de la Secretaría de Hacienda y Crédito Público (SHCP) deriva de una conferencia de prensa matutina que encabezó el titular del Poder Ejecutivo, Andrés Manuel López Obrador, en el Palacio Nacional.

    En aquella conversación con representantes de los medios de comunicación, celebrada el 21 de julio de 2021, asistió el entonces titular de la UIF, Santiago Nieto. Ofreció algunos detalles de los contratos que la dependencia había encontrado sobre Pegasus. Explicó que durante los sexenios de Enrique Peña Nieto (2006-2012) y de Felipe Calderón (2006-2012) varias dependencias del gobierno federal adquirieron y operaron el sistema.

    En la sesión de la SCJN de la semana pasada, los ministros Luis María Aguilar y Alberto Pérez Dayán, nombrados a propuesta de Felipe Calderón, apoyaron la publicación de la información sobre Pegasus. Sin embargo, pidieron que sólo se conociera la información que pudo integrar la UIF de Santiago Nieto en 2021. Más aún, Pérez Dayán dijo que sólo se deben hacer versiones públicas “de las contrataciones”.

    Así, en respuesta a pregunta expresa de Contralínea este 12 de febrero, el titular del Poder Ejecutivo dijo que su administración no tiene ningún empacho en informar lo que ha ordenado la SCJN. “¡Hay que cumplirles”, señaló el mandatario.

    Abundó: “Hay que entregar todo eso: lo que tiene que ver con el sexenio de presidente Peña y lo que tiene que ver con nuestro gobierno; no ocultar nada, entregarlo todo”.

    Incluso, pidió al actual titular de la UIF, Pablo Gómez, “que venga y que hable de eso, y de todo lo que ha hecho la oficina de inteligencia financiera durante nuestro gobierno, que nos diga cómo va la devolución de bienes que los jueces en Florida le han entregado a México, al Gobierno de México, que eran de García Luna. Y hay bastante información, que hable de todo, de información de las cuentas, porque todos estamos expuestos”

    Los contratos, hechos públicos por Contralínea desde 2012, dan cuenta de las capacidades invasivas del sistema comprado para la Sedena. Detallan las tres fases de instalación, los montos y las necesidades de infraestructura física e informática.

    El objetivo manifiesto de la adquisición de la Plataforma Pegasus fue incrementar las capacidades de espionaje y procesamiento de información de inteligencia de la Sedena. De acuerdo con las copias de los contratos, el Ejército Mexicano y la Fuerza Aérea Mexicana construyeron un Sistema de Inteligencia Regional para modernizar el Centro de Comando y Control, sus subcentros y módulos.

    El proyecto se denominó “Sistema de Inteligencia Regional para Incrementar las Capacidades de la S-2 [Sección Segunda] (Intl) [Inteligencia] EMDN [Estado Mayor de la Defensa Nacional]”. Se firmó un contrato para cada una de las tres fases: 4550000033 (folio SAITE-1203/2010), 4550000007 (folio SAITE-539/2012) y 4550000006 (folio SAITE-540/2012).

    Además, otros contratos intermedios se firmaron con la misma empresa para adquirir productos y servicios complementarios: 4500006718 (folio SAITE 1462/2010), 4500006876 (folio SAITE 520/2011), 4500006908 (folio SAITE 556/2011), 4500000147 (folio SAITE 782/2011) y 4500000525 (folio SAITE 135/2011). El monto total de estos ocho contratos asciende a 5 mil 628 millones 499 mil 999 pesos.

    El equipo adquirido por la inteligencia militar mexicana debió contar con el “visto bueno” del gobierno de Estados Unidos. La matriz de Security Tracking Devices y AV y D Solutions (NSO Group) no puede vender tal tecnología a cualquier gobierno. Por ello, Hillary Clinton, entonces secretaría de Estado de ese país, autorizó la venta a la Sedena de México.

    Según la descripción de los contratos, la Sección Segunda del Estado Mayor de la Defensa cuenta ahora con la capacidad de intervenir cualquier tipo de comunicación electrónica. Más aún, de manipular a distancia –mediante órdenes que pasan inadvertidas para los ciudadanos espiados–cualquier tipo de teléfono “inteligente” o smartphone.

    Tres fases para el espionaje total

    El 10 de septiembre de 2010, por orden del entonces presidente Felipe Calderón, se firmó el primer contrato para la adquisición de Pegasus. Según el contrato, se trató de la Primera Fase del Sistema de Inteligencia Regional para Incrementar las Capacidades de la Sección Segunda del Estado Mayor de la Defensa Nacional. Se observan las firmas de representantes de la Sedena y de Security Tracking Devices.

    Bajo número de contrato 455000033, con folio SAITE-1203/2010, el gobierno mexicano pagó 650 millones de pesos por una adecuación del edificio del Centro de Comando y Control. Se buscó adecuarlo a los nuevos equipos que recibiría y la modernización de las funciones. Pagó: sistemas de videovigilancia, control de accesos y de videoconferencia; 156 “posiciones de análisis y operación”; nueve estaciones de trabajo para la jefatura, subjefatura y oficinas administrativas y de mantenimiento; sistema telefónico para 200 extensiones y 20 entradas. Además, instalación de los sistemas computacionales Pen Link y TCI, software y hardware para realizar espionaje electrónico. Estos sistemas serían la base de lo que se agregaría en las siguientes fases.

    Esta primera fase también constó de cuatro estaciones remotas de amplio espectro y dos estaciones remotas transportables en vehículos automotores. El gobierno mexicano pagó por medio de transferencia bancaria desde una cuenta de la Sedena a la cuenta 65500952869, con número Clabe 014320655009528691, radicada en Guadalajara, Jalisco, del banco Santander, a nombre de Security Tracking Devices. El proveedor se comprometió a entregar todos los productos y servicios “a más tardar el 31 de marzo de 2011”.

    La Segunda Fase del Sistema de Inteligencia Regional para Incrementar las Capacidades de la Sección Segunda consistió en la adquisición de equipo e infraestructura informática para soportar la Plataforma. El contrato 4550000007, folio SAITE-539/2012, con Security Tracking Devices se firmó el 25 de marzo de 2011.

    Mediante este instrumento, por 1 mil millones de pesos, adquirió: otras 70 computadoras, sistemas de procesamiento de imágenes, 60 teléfonos, sistemas de almacenamiento masivo, una red de comunicaciones del Centro de Procesamiento de Datos, la instalación del Módulo Central de la Plataforma NSO Pegasus de Monitoreo de smartphones, con capacidad para espiar 400 BlackBerry, 100 Symbian y 100 Android.

    Mientras, la adquisición de la Tercera Fase del Sistema de Inteligencia Regional se efectuó en 2012 mediante el contrato 4550000006, con folio SAITE-540/2012. Implica la puesta en marcha de todo el sistema de espionaje. El documento, incluso es más explícito en las capacidades de intervención de comunicaciones. Tuvo un costo de 1 mil millones de pesos.

    Figura entre los “componentes” del Sitio Central del Sistema de Control de Procesamiento de Datos la “instalación y puesta en operación de Pegasus Mobile Communcation Solution para la plataforma Iphone” para (espiar a) 400 usuarios.

    El documento detalla las capacidades de quienes operen el sistema al intervenir un teléfono inteligente: “operar con las siguientes funciones de adquisición de datos: extracción de SMS/MSM; lista de contactos; registros de agenda; monitores de e-mail; intercepción de voz; extracción de mensajería instantánea; información de ubicación GPS/Cell ID; captura de imágenes de pantalla y de la cámara; acceso y manipulación del sistema de archivos; información y estado del sistema; información de la tarjeta SIM; información del hardware, sistema operativo y software; denegación de capacidades de servicio, y detener el funcionamiento del dispositivo” (sic).

    Prácticamente los agentes operadores de Pegasus obtienen el control del teléfono en su conjunto y sin que sea advertido siquiera por la persona espiada. Incluso, el documento señala que no hay ningún tipo de encriptación, antivirus y antiespías que puedan identificar y detener al software Pegasus: una de las características de los productos es “ser indetectables en los dispositivos del hardware y por programas de software (antivirus, antispyware) existentes en el mercado” (sic).

    El sistema de espionaje que no se redujo sólo a los dispositivos telefónicos y aparatos de cómputo y radial. Con el mismo contrato, la Sección Segunda de la Sedena también se hizo de un Sistema Táctico de Imágenes a través de paredes, para detectar “objetivos” en tiempo real al interior de edificios.

    A los contratos específicos para las tres fases del Sistema de Inteligencia, la Sedena celebró otros de carácter complementario para la operación de Pegasus. Se firmaron durante 2011 con Security Tracking Devices. Entre ellos, cinco convenios. Uno para adquirir un sistema de designadores electromagnéticos de señales satelitales de telefonía celular (contrato 4500006718 por 300 millones de pesos); equipos y aparatos de comunicaciones y telecomunicaciones (contrato 4500006876 por 249 millones 999 mil 999); otro sistema de designadores electromagnéticos de señales satelitales de telefonía celular (4500006908 por 200 millones); un sistema procesador electromagnético (4500000147 por 1 mil 160 millones), y ocho estaciones remotas móviles de radiocomunicación y sistemas de inteligencia (contrato 4500000525 por 1 mil 68 millones 499 mil 999 pesos).

    Todos los contratos presentan una “cláusula de confidencialidad”, que obliga a las partes a no difundir el contenido de la negociación. A la letra dicen: “Guardar en secreto todos los datos y condiciones especiales de este contrato, así como cualquier circunstancia de orden militar relativa a la Secretaría, y que llegue a su conocimiento o de su personal, como consecuencia de este contrato. La documentación suministrada por el proveedor a la Secretaría debe ser tratada con toda reserva del caso…”.

    FOTO: CUARTOSCURO.COM

    Corrupción

    La adquisición de Pegasus no estuvo exenta de polémica al interior de la Sedena y de otras instancias del gobierno federal. De hecho, provocó intensas auditorías por parte de la Secretaría de la Función Pública y de la Auditoría Superior de la Federación. Y la propia institución castrense inició una investigación, a través de su Inspección y Contraloría General del Ejército y Fuerza Aérea por supuesta corrupción en la adquisición del sistema.

    Los equipos y servicios que integran Pegasus fueron adquiridos mediante adjudicaciones directas “por tratarse de asuntos de seguridad nacional”. Las compras fueron ejecutadas por la Dirección General de Administración de la Sedena, entonces a cargo del general de división Diplomado de Estado Mayor Augusto Moisés García Ochoa.

    Los ocho contratos auditados –asignados sin licitación de por medio, “por tratarse de asuntos de seguridad nacional”, explicó en 2012 el entonces director de Comunicación Social de la dependencia, general brigadier Diplomado de Estado Mayor Ricardo Trevilla Trejo. Hoy, ya con el rango de general de división, el funcionario se desempeña como jefe del Estado Mayor Conjunto de la Defensa Nacional.

    En 2012 Trevilla Trejo, en entrevista con Contralínea, aceptó que la Sedena había adquirido Pla Plataforma Pegasus. Justificó que se utilizaría sólo contra “determinados grupos criminales; contra delincuentes en general, no. Es contra grupos armados. El equipo es para cumplir con nuestras misiones, establecidas en la Ley Orgánica del Ejército y Fuerza Aérea. En este caso nos referimos a la segunda misión: garantizar la seguridad interior”.

    Señaló que el “monitoreo” que realizaban los militares “es apegado a derecho, con la autorización de un juez, el cual determina, con base en las pruebas que se le presenten, si se autoriza o no una intervención en las comunicaciones; además, por cuánto tiempo y qué tipo de comunicación. Eso está dentro de lo que la ley nos permite”.

    Desde el 1 de julio de 2012, la columna Oficio de papel, del periodista Miguel Badillo, había dado a conocer en Contralínea la existencia de una serie de auditorías realizadas a 12 contratos de la Sedena que involucraban más de 600 millones de dólares (alrededor de 8 mil 500 millones de pesos). Informó que la mayoría de esos contratos correspondían al área de inteligencia.

    Las auditorías a la Sedena se dieron en el marco de una disputa por la sucesión al interior de la dependencia militar. Dos grupos de generales de división buscaban colocar a uno de los suyos al frente de la Secretaría en el siguiente gobierno federal. Uno de las facciones estaba encabezada por el entonces subsecretario Carlos Demetrio Gaytán Ochoa. El otro por quien se desempeñaba como director general de Administración de la Sedena, Augusto Moisés García Ochoa.

    Denuncias por supuesta corrupción en el otorgamiento de los contratos de Pegasus fueron reportadas anónimamente a la Secretaría de la Función Pública mediante, al menos, dos comunicaciones de “Registro de casos de corrupción”. Estos reportes justificaron las auditorías de la Secretaría de la Función Pública. En ellos se notifican los supuestos delitos o “conductas reprochables”, como señalan los documentos de los cuales Contralínea posee copia. Se refieren a “fraude: malversación de caudales”, “peculado” y “abuso de funciones de autoridad”.

    Ambos expedientes fueron abiertos en marzo de 2012. Reportan supuestas “conductas ilegales” cometidas entre 2010 y 2011. El primero señala: “en marzo de 2012 se presentaron diversas quejas ante la Secretaría de la Función Pública y la Presidencia de la República por otorgamiento de contratos a la empresa AV y D Solutions, SA de CV. Se involucra en la denuncia a altos mandos de la Secretaría de la Defensa, adscrito a la Dirección General de Administración de estar coludidos para hacer negocios en las adquisiciones y contratos con la Secretaría de la Defensa.” (sic)

    En el segundo documento se asentó: “En marzo de 2012 se presentaron diversas quejas ante la Secretaría de la Función Pública y la Presidencia de la República por otorgamiento de contratos a la empresa AV y D Solutions, SA de CV, y a la empresa Security Tracking Devices, SA de CV. Se involucra en la denuncia a altos mandos de la Secretaría de la Defensa adscritos a la Dirección General de Administración que estaban coludidos para hacer negocios en las adquisiciones y contratos con la Secretaría de la Defensa”. Y refiere que la defraudación a la hacienda pública fue superior a los 600 millones de pesos mexicanos.

    Los contratos de Pegasus: el espionaje masivo de Calderón

    NúmeroFolioEmpresa contratadaFechaObjetivoDescripciónMonto (pesos)
    4550000033SAITE-1203Security Tracking Devices10 de septiembre de 2010Primera Fase del Sistema de Inteligencia Regional para Incrementar las Capacidades de la S-2 (Intl) EMDNAdecuación de edifio; adquisición de equipo de cómputo e infraestructura informática650,000,000.00
    45500006718SAITE-1462/2010Security Tracking Devices21 de diciembre de 2010Sistema de Designadores Electromagnéticos de Señales Satelitales de Telefonía CelularProcesadores para localización y seguimiento de 144 “objetivos” y recopilación de datos electrónicos300,000,000.00
    45500006876SAITE-520/2011Security Tracking Devices25 de marzo de 2011Equipos de comunicaciones y telecomunicacionesOcho analizadores de espectros de comunicaciones y laptops especiales249,999,9999.98
    45500006908SAITE-556/2011Security Tracking Devices1 de abril de 2011Sistema de designadores electromagnéticos de señales satelitales de telefonía celularLicencias de softwares, servidores y estacione de trabajo200,000,000.00
    45500000147SAITE-Security Tracking Devices27 de julio de 2011Sistema procesador electromagnéticoMódulo de administración-Centro de Control de la Plataforma Pegasus, servidores servicio de capacitación1,160,000,000.00
    45500000525SAITE-135/2011Security Tracking Devices3 de noviembre de 2011Ochos estaciones remotas móviles de radiocomunicación y sistemas de inteligenciaOcho equipos integrales de operación de intervención de comunicaciones para la plataforma Pegasus1,068,499,999.93
    4550000007SAITE-539/2012Security Tracking Devices2012Segunda fase del Sistema de Inteligencia Regional para Incrementar las Capacidades de la S-2 (Intl) EMDNIntegración de centros de control para intervención de comunicaciones1,000,000,000.00
    4550000006SAITE-540/2012Security Tracking Devices2012Tercera fase del Sistema de Inteligencia Regional para Incrementar las Capacidades de la S-2 (Intl) EMDNComponentes finales para la integración y operación integral de la Plataforma Pegasus1,000,000,000.00
    Total5,628,499,999.91

    Contralínea

  • Los mismos del ‘Guacamaya Leaks hackearon’ datos de 300 periodistas: AMLO

    Los mismos del ‘Guacamaya Leaks hackearon’ datos de 300 periodistas: AMLO

    El presidente de México, Andrés Manuel López Obrador, durante su conferencia matutina en Palacio Nacional, en la Ciudad de México, el 29 de enero de 2024. Foto Pablo Ramos.

    La difusión de los datos personales de 300 periodistas que acuden cotidianamente a la conferencia presidencial obedeció a un hackeo, aseguró el presidente Andrés Manuel López Obrador; “fueron los mismos que hicieron lo de Guacamaya Leaks“. Acusó a la derecha de haber sido quienes instigaron este hackeo mencionando incluso a Claudio X González.

    López Obrador ofreció que se va a hacer una investigación sobre estos hechos y además se presentará un informe al Instituto Nacional de Transparencia, Acceso a la Información y Protección de Datos Personales sobre lo sucedido, porque esta instancia se lo requirió a la Presidencia de la República. “Es guerra sucia, es espionaje. vamos a que se haga la investigación”.

    -¿Fue la oposición?

    -Es muy probablemente toda la red de Claudio X González.

    El mandatario añadió que “tenemos que enfrentar todo tipo de embates. Si no tuviésemos autoridad moral ya nos hubiesen hecho polvo. Jamás censuraríamos a un periodista, nunca estaríamos espiando a alguien. Sí respondemos y ejercemos el derecho de réplica. La gente que nos tiene confianza. Debemos estar tranquilos, vamos a pasar estos cuatro meses fuertes. Vamos a seguir posiblemente escuchando este tipo de noticias”.

    -¿Falló la seguridad? 

    – Si, falló la seguridad o fueron muy buenos hackeadores. Acuérdense que nuestros adversarios tienen mucho dinero y pueden contratar a los delincuentes en esta materia de más especialidad en el mundo.

    Durante su conferencia, sin mediar pregunta dijo que está muy agitado el ambiente político tanto en México como en Estados Unidos ante los procesos electorales en marcha en ambos países. En este contexto calificó de “demagógico” y poco “serio” las posturas que han salido de republicanos y demócratas, incluso del presidente Joe Biden, “al que respeto mucho”, de pretender cerrar la frontera.

    “Lo respeto mucho, se ha portado muy bien. Entendemos la circunstancia pero cerrar la frontera, con un poco de luz en la frente no se podría pensar que esa es una solución. El nivel de la relación económica comercial, somos los principales socios comerciales en el mundo, cómo se va a cerrar la frontera”.

    López Obrador acusó que es como lo de los muros. Recordó que con Donald Trump salió el tema del muro pero una vez que se acordó no hablar del muro se portó muy bien. Una vez le propongo en plena pandemia que se redujera el cobro de las remesas. Las comisiones. No, si lo que voy a hacer es utilizar eso, aumentar el cobro, para la construcción del muro.

    Más adelante, casi al término de su conferencia, dijo que se están analizando las características del hackeo, sobre lo cual se dará información. Aseveró que habrá protección a los periodistas afectados pero aseveró que “no fuimos nosotros. No tenemos esas prácticas, no somos faccios”.

    -¿Se va a informar?

    -Sí, vamos a aclarar quiénes hicieron esto. Ya lograron los guacamayos que se hablara del tema. ¡Es realmente un asunto para escándalo! Imagínense que hackeen la información de periodistas. “Voy a pedirle a Emiliano Calderón (responsable de la estrategia digital del gobierno federal) que les explique todo esto, cómo es que se lleva a cabo el hackeo, cuáles son los mecanismos de protección que existen. La Guardia Nacional tiene un sistema que podrían explicar.

    Adelantó que vendrá la secretaria de Gobernación y el subsecretario para los que necesiten protección se lo soliciten. Enfatizó: “no espiamos a nadie no censuramos a nadie”, rechazando así responsabilidad de Preidencia en este asunto: “yo no soy Claudio ni soy Calderón. No somos iguales”. 

    A su vez, el vocero gubernamental, Jesús Ramírez Cuevas, dijo que no todos los periodistas que salieron a la luz fueron vulnerados sus datos. Sin embargo, dijo que más adelante se informará qué fue lo que sucedió para que se vulnerara pero adelantó que se va a presentar queja ante la Guardia Nacional y una denuncia ante la Fiscalía General de la República para que se determinen responsabilidades sobre lo sucedido. 

    Mencionó que en paralelo a la entrega del informe presentado al Inai se notificará a los periodistas que hayan sido afectados para que estén enterados del tipo de información que fue vulnerada.

    La Jornada

  • AMLO: Sedena no usa Pegasus; CNI sí interviene comunicaciones pero con orden de jueces

    AMLO: Sedena no usa Pegasus; CNI sí interviene comunicaciones pero con orden de jueces

    La Secretaría de la Defensa Nacional (Sedena) no espía ni utiliza el malware Pegasus, afirmó esta mañana el presidente de la República, Andrés Manuel López Obrador. Desde el Palacio Nacional, indicó que las labores de inteligencia que implican intervención de comunicaciones las realiza el Centro Nacional de Inteligencia (CNI) y se hacen con órdenes de jueces.

    En su conferencia matutina, el titular del Poder Ejecutivo federal señaló que no hay nada ilegal en estas acciones, pues “se hace trabajo de inteligencia,  porque es mucho mejor la inteligencia que la fuerza, y ese trabajo lo hace el centro de inteligencia del gobierno [CNI], que tiene facultades legales para hacerlo”.

    Acerca de los señalamientos hechos por organizaciones como Artículo 19 y algunos medios de comunicación de que es el Centro Militar de Inteligencia el que opera la plataforma Pegasus, López Obrador aseguró que no es así. “Hay información que se comparte [con la Sedena] desde el Centro Nacional de Inteligencia, que es la institución que legalmente puede llevar a cabo, con autorización judicial, como se hace, estas investigaciones a través de los teléfonos, básicamente a la delincuencia”.

    El primer mandatario se refirió al caso que han denunciado las organizaciones y algunos medios –de Raymundo Ramos, quien se presenta como el defensor de derechos humanos que según fue espiado por la Sedena–: “ese señor, esa persona, ese ciudadano de derechos humanos de Nuevo Laredo [Tamaulipas] estaba hablando a un teléfono de un presunto narcotraficante y por eso, como ese presunto narcotraficante estaba siendo investigado, se obtuvo esa grabación. Ésa es la información que a mí me han entregado”.

    Asimismo, reiteró que se tiene que hacer inteligencia, que no espionaje. Y detalló que Pegasus es sólo una marca, “pues existen otros sistemas equivalentes a Pegasus en todas partes y en México no necesariamente Pegasus, pero son sistemas que llevan a cabo las mismas funciones del sistema de escucha de Pegasus”.

    Respecto del contrato que la Sedena firmó en 2019 con una representante de NSO Group ­–empresa israelí que desarrolla el malware Pegasus– y que se mantiene clasificado como reservado, el presidente López Obrador dijo que se analizará si se puede hacer público o no, porque se trata de una información delicada que tiene que ver con inteligencia y la seguridad nacional.

    En ese contexto, el primer mandatario también cuestionó que el origen de la información con la cual las organizaciones y algunos medios están señalando que el Ejército aún espía sea el hackeo masivo que sufrió la Sedena por parte de un grupo autodenominado Guacamaya. “¿Quién es Guacamaya? ¿Quién hace ese espionaje? ¿Por qué no hacen una investigación ustedes sobre eso? Porque yo sospecho que son agencias internacionales vinculadas con el grupo conservador que encabeza Claudio X González [Guajardo]”.

    Acerca de la falta de una investigación periodística sobre el origen de Guacamaya y sus financiadores, el presidente López Obrador dijo que, aunque no es obligatorio, sería más profesional y más ético que los medios de comunicación revelen eso; y aprovechó para destacar la ilegalidad del robo masivo de la información a la Sedena: “no se puede extraer, hackear información de ninguna dependencia del gobierno, de ningún particular”.

    El jefe del Ejecutivo federal explicó también que la inteligencia que se hace con intervención de comunicaciones es para enfrentar a las bandas del crimen organizado y, por ello, cuestionó a los medios que insisten en que el Ejército aún espía por medio de Pegasus como en los gobiernos de Felipe Calderón y Enrique Peña: “¿qué es lo que busca[n]?, ¿que puedan los delincuentes –y aquí no solo estoy hablando de la delincuencia organizada, sino los de cuello blanco, porque se alimentan y se nutren mutuamente– quieren que el gobierno entre en crisis?, ¿que haya un descontrol completo por la inseguridad, por la violencia?”.

    Contralínea

  • Zerón, acusado de la compra y el uso ilegal de ‘Pegasus’

    Zerón, acusado de la compra y el uso ilegal de ‘Pegasus’

    La FGR señaló a Tomás Zerón de Lucio, ex titular de la Agencia de Investigación Criminal, como probable responsable por la compra irregular y el uso ilícito del programa de espionaje telefónico Pegasus. Foto Víctor Camacho / Archivo

    Ciudad de México. La Fiscalía General de la República (FGR) señaló a Tomás Zerón de Lucio, ex titular de la Agencia de Investigación Criminal (AIC), como probable responsable por la compra irregular y el uso ilícito del programa de espionaje telefónico Pegasus, por lo cual están abiertas dos carpetas de investigación, una de las cuales involucra a Juan Carlos García Rivera, empleado de una empresa privada, acusado de intervenir las comunicaciones de un periodista.

    La primera de estas investigaciones encontró que, en el sexenio anterior, la entonces Procuraduría General de la República (PGR) firmó de manera irregular un contrato para adquirir Pegasus por 456 millones 843 mil 149 pesos. El pago estuvo a cargo de la partida de Seguridad Pública, “sin que existiera justificación para su celebración y evadiendo los procedimientos de licitación pública”.

    Las pesquisas involucran, además de Zerón de Lucio, a otros ex funcionarios de la pasada administración, a quienes “por razón de secrecía y viabilidad procesal no se identifican en este momento”, indicó la FGR.

    La fiscalía dijo que fincará cargos a todos ellos por peculado, fraude equiparado y asociación delictuosa. Añadió que pidió a jueces federales las respectivas órdenes de aprehensión contra los involucrados para emprender acción penal.

    Ampliará acción penal

    Agregó que ampliará las acciones emprendidas en contra de quien haya utilizado Pegasus para realizar actividades ilícitas, teniendo como parapeto a la PGR.

    “Por lo que toca al uso de dichos equipos, se estará en posibilidad de ampliar la acción penal por los delitos vinculados por el espionaje ilegal, en el momento procesal en que se obtenga información al respecto”, precisó la fiscalía.

    La otra carpeta de investigación revela que NSO Group, la empresa israelí que desarrolló Pegasus, y la única autorizada para venderlo exclusivamente a gobiernos nacionales, también lo comercializaba y utilizaba de forma ilegal.

    “En este caso se han presentado ante la autoridad judicial las notas de prueba que señalan que la empresa NSO Group vendía ilegalmente el sistema Pegasus mientras que, al mismo tiempo, lo utilizaba por su cuenta para entregar la información a otras personas”, sostuvo la FGR.

    El asunto involucra a Juan Carlos García Rivera, empleado de la empresa Proyectos y Diseños VME, SA de CV, quien fue detenido el primero de noviembre del año pasado, acusado de utilizar Pegasus para espiar a un periodista.

    García Rivera está vinculado a proceso por su probable responsabilidad en delitos contra la libertad de expresión.

    La Jornada

  • Análisis de Citizen Lab no sugiere que Sedena haya espiado a personas en el actual gobierno

    Análisis de Citizen Lab no sugiere que Sedena haya espiado a personas en el actual gobierno

    En 2017 la misma organización sí comprobó que Calderón y Peña usaron Pegasus.

    Hace unos días los medios de comunicación lanzaron la “noticia” de que el gobierno encabezado por el presidente López Obrador habría espiado a dos periodistas y un activista con el programa Pegasus.

    Al respecto, cabe señalar que Citizen Lab, dependiente de la Universidad de Toronto y encargado del análisis que reveló este espionaje, nunca señaló y ni siquiera sugirió que Sedena fuera responsable de esta actividad.

    “EL ANÁLISIS TÉCNICO FORENSE NO SEÑALA, NI SIQUIERA SUGIERE QUE SEDENA U OTRA INSTITUCIÓN HAYA ESPIADO LOS MÓVILES DURANTE EL ACTUAL GOBIERNO”, RECALCÓ ELIZABETH GARCÍA VILCHIS.

    En contraste con esto, es de mencionar que en 2017 un estudio de este mismo organismo sí pudo comprobar que “muchos sectores de la sociedad civil mexicana fueron atacados con el software espía, incluidos periodistas de investigación, abogados de víctimas, grupos anticorrupción, legisladores e investigadores internacionales”.

    EN ESE MOMENTO SÍ PUDO COMPROBARSE QUE “LOS GOBIERNOS DE FELIPE CALDERÓN Y ENRIQUE PEÑA NIETO USARON PEGASUS PARA ESPIAR”.

    Revolución 3.0

  • Caso Ayotzinapa: se confirma espionaje de Sedena con malware Pegasus

    Caso Ayotzinapa: se confirma espionaje de Sedena con malware Pegasus

    El informe de la Comisión de la Verdad del caso Ayotzinapa revela que la Sedena sí utilizó el malware Pegasus para espiar a personas clave al momento de la desaparición de los 43 normalistas. El documento destaca dos intervenciones de comunicaciones entre integrantes de Guerreros Unidos y autoridades municipales. Asimismo, descubre que los contratos del programa de espionaje se hicieron con la empresa Proyectos y Diseños VME, y que entre septiembre y octubre de 2014 se intervenían teléfonos de integrantes del grupo delictivo, policías de élite de Iguala conocidos como Los Bélicos y estudiantes de la Normal Rural.

    La Secretaría de la Defensa Nacional (Sedena) sí utilizó el malware Pegasus para espiar a integrantes del cártel Guerreros Unidos antes, durante y después de la desaparición forzada de los 43 estudiantes de la Normal Rural Raúl Isidro Burgos –ocurrida entre el 26 y 27 de septiembre de 2014–, confirma el informe con conclusiones preliminares que la Comisión Presidencial para la Verdad y el Acceso a la Justicia del Caso Ayotzinapa presentó el pasado 18 de agosto. Asimismo, descubre que también eran espiados los policías de élite de Iguala conocidos como Los Bélicos y también algunos normalistas rurales.

    En el documento se lee que dicha Comisión tuvo acceso a más de 17 mil documentos de archivos de la Sedena en las regiones, zonas y batallones militares en Guerrero y su área de inteligencia. Entre éstos, se destaca la identificación de “dos intervenciones de comunicaciones entre integrantes de Guerreros Unidos y autoridades municipales”.

    El informe agrega que “la intervención de estas llamadas se confirma con el registro del monitoreo a mensajería SMS de telefonía celular los días 27 y 28 de septiembre, a la central de comunicaciones de Guerreros Unidos, por el Centro Regional de Fusión e Inteligencia [dependiente de la Secretaría de Gobernación], en sus mensajes: CRFI/1202 y CRFI/1212 de esos días”.

    Por primera vez, un documento oficial admite que fue con el malware Pegasus como se realizaron las intercepciones ilegales a integrantes del grupo delictivo involucrado en el crimen de Estado. Además, se reconoce que los propios normalistas rurales eran objeto de estas intervenciones ilegales de sus comunicaciones.

    Y es que el informe de la Comisión de la Verdad señala: “es relevante el registro de llamadas telefónicas de la empresa Proyectos y Diseños VME, SA de CV, empresa vinculada con el Programa Pegasus utilizado en su momento, en particular por las fuerzas de seguridad, para la intervención de dispositivos de comunicación”.

    En su “Esquema 16. Red de comunicaciones relevantes de la empresa Proyectos y Diseños VME, SA de CV. Septiembre y octubre 2014”, el informe esquematiza el alcance de este espionaje y da cuenta de que entre los espiados se encontraban también estudiantes.

    Del análisis de los contratos del gobierno federal con esa empresa, la Comisión de la Verdad encontró que aunque se firmaron a partir de 2015, “los registros telefónicos demuestran su operación al menos desde 2014”. Otro hallazgo fue que el 93 de las contrataciones realizadas fueron con la Sedena de entonces. También, que “los servicios relacionados con los contratos se refieren a mantenimiento y refacciones para diversos fines”.

    Respecto de  la  información  de  las  comunicaciones telefónicas registradas  por  Proyectos y Diseños VME durante  los  meses  de  septiembre  y octubre de 2014, el informe subraya que “la empresa intervenía a las personas objetivos a  través de seis números”, uno de los cuales está a su nombre.

    “A  través  del  número  registrado  por  la  empresa  se  intervinieron  las comunicaciones de objetivos de alto nivel como: Adán Zenén N, José Ángel N, Sidronio N y Gildardo N, ‘El Gil’”, integrantes de Guerreros Unidos.

    Mientras que “a  través  de  los  números  a  nombre  de  José  Carlos  N  se  intervenía objetivos de nivel medio, como policías y otros integrantes de Guerreros Unidos. En estos números se registran intentos de comunicación con José Luis Abarca [exalcalde de Iguala] a partir del 17 de octubre y con los estudiantes a partir del 21 de octubre de 2014”.

    Sedena, sin facultades para espiar

    Aunque cuenta con un área de inteligencia –la Sección Segunda–, la Sedena no tiene facultades legales para intervenir conversaciones telefónicas, por mensajería instantánea y/o correos electrónicos: ninguna ley le confiere hacer este tipo de interceptaciones.

    No obstante, la Defensa Nacional fue la primera institución que adquirió la plataforma Pegasus, que ya se ha demostrado que fue usada para espiar a los miembros del Grupo Interdisciplinario de Expertos Independientes (GIEI) y al abogado Vidulfo Rosales, defensor de derechos humanos que ha acompañado a los padres y madres de los 43 normalistas rurales en su lucha por la justicia.

    En México el malware Pegasus también ha sido utilizado para espiar luchadores sociales, líderes comunitarios, defensores de derechos humanos, políticos y periodistas. Contralínea documentó que fue en el gobierno de Felipe Calderón Hinojosa, cuando la Sección Segunda de la Sedena compró las licencias de dicha plataforma. Los contratos se firmaron entre septiembre de 2010 y finales de 2012 e implicaron un gasto superior a los 8 mil millones de pesos.

    Para activar y operar la plataforma de espionaje, la Secretaría de la Defensa Nacional acondicionó un edificio completo en el Campo Militar Número 1. De acuerdo con los documentos a los que Contralínea tuvo acceso, la instalación del sistema se hizo en tres fases, y por ello se firmaron 18 contratos (15 de estos fueron para obras, servicios y bienes relacionados).

    La primera institución que usó esta tecnología fue la Sedena en su rama de inteligencia militar, cuando esa dependencia era dirigida por el general Guillermo Galván Galván y cuando, en la Secretaría de Seguridad Pública se desarrollaba a la par la llamada Plataforma México, a cargo de Genaro García Luna.

    El edificio que la Sedena acondicionó para alojar el equipo tecnológico de espionaje contaba o cuenta con ocho módulos y más de 200 computadoras. Además se adquirieron mesas, pantallas, servidores y sistemas satelitales para su correcta operación.

    El gasto público superó en aquel momento los 8 mil millones de pesos. Luego ese malware se popularizó entre las dependencias federales, pues acabó contratándose también para la Procuraduría General de la República –que en la época de la desaparición de los estudiantes estuvo a cargo de Jesús Murillo Karam–, la Secretaría de Seguridad Pública y el propio Centro de Investigación y Seguridad Nacional (Cisen).

    El espionaje del Cisen

    La Sedena no fue la única institución que realizó espionaje en los momentos críticos de este crimen de Estado. El informe de la Comisión de la Verdad da cuenta de las operaciones del Cisen en torno a este caso.

    Al respecto, indica: “el expediente proporcionado por el CISEN corrobora la existencia de distintas intervenciones de comunicaciones a objetivos relevantes de Guerreros Unidos en la fecha de los eventos, como lo muestra la siguiente narrativa de hechos:

    • “A las 20:30 horas, David N (a) El Chino, responsable de turno de la central de comunicación del citado grupo delictivo, reportó que los normalistas estaban en actitud violenta, disparando armas de fuego y asaltando los comercios ubicados en las inmediaciones de la iglesia de Iguala.
    • “Una persona identificada como (a) El Choky, presunto jefe de sicarios de Guerreros Unidos ordenó a la central de comunicaciones del grupo delictivo reportar que dentro del contingente estaban integrantes de Los Rojos, presuntamente encabezados por Omar N, quienes iban rapados.”

    El tercer informe del GIEI

    Ya en marzo pasado, el GIEI daba a conocer como parte de su tercer informe del caso Ayotzinapa que el Ejército Mexicano realizó labores de espionaje e infiltración a la Normal Rural Raúl Isidro Burgos.

    El Informe Ayotzinapa III revelaba que los normalistas rurales fueron espiados por la Sedena: “eran un blanco de inteligencia por parte de las autoridades militares. Los alumnos fueron objeto de seguimiento durante los años anteriores a los sucesos del 26 y 27 de septiembre de 2014. Estaban siendo sujetos a un cercano seguimiento cuando se desarrollaron los hechos y se encontraban infiltrados con agentes de inteligencia”.

    Además de la infiltración de militares encubiertos con fachada de estudiantes (al menos se han documentado tres casos, incluido uno que se cuenta entre las 43 víctimas de desaparición forzada), el documento del GIEI –que fue entregado a la Fiscalía General de la República para que el caso se judicialice una vez más– también advertía de la intervención de comunicaciones.

    “Los documentos confirman que el Ejército (así como el Cisen) tenía intervenidas las comunicaciones de actores relevantes en los hechos, incluso cuando estaban ocurriendo, sin que consten autorizaciones judiciales para ello. Por ejemplo, en un documento fechado el 5 de octubre de 2014 se incluyen algunas de estas intervenciones, de fechas anteriores: 26 de septiembre y 4 de octubre de 2014, que revelan datos importantes sobre las personas involucradas en los hechos, su ubicación e informaciones sobre el destino de los estudiantes”, se señala en el reporte.

    Asimismo, la abogada Ángela Buitrago –integrante del GIEI– declaró el pasado 28 de marzo durante la presentación que el espionaje era realizado por los integrantes del Batallón 27. También indicó que este seguimiento “sirve para mirar estructuras, historias, y aquí una mirada sociológica muy importante creo que también vale la pena, y es hablar de cuál era el procedimiento habitual frente a los estudiantes de Ayotzinapa y de todas las [Normales] Rurales de todo el país, de un espionaje que nosotros por lo menos tenemos documentado desde el año 2010. Un espionaje permanente y sobre esos supuestos también formas de cultura sobre discriminación, etiquetamiento, que llevan también a condiciones de manejos en estos temas”.

    Por su parte, la abogada Claudia Paz y Paz –también integrante del GIEI– se refirió a este tema como “un seguimiento que vamos a llamar ‘histórico’, casi contrainsurgente a la escuela, las actividades de la escuela [Normal Rural de Ayotzinapa], de los estudiantes”.

    El militar El informe de la Comisión de la Verdad da cuenta del caso del militar en activo Julio César López Patolzin, quien fue desaparecido junto con los otros 42 estudiantes normalistas de Ayotzinapa. Al respecto, el documento apunta que “de acuerdo con la información obtenida, la Sedena contaba con un elemento infiltrado en la Normal: el soldado Julio César López Patolzin, causó alta como soldado de infantería el 16 de enero de 2009, en el 50 Batallón de Infantería de Chilpancingo, con un tiempo de servicio de 5 años 8 meses”. Agrega que “las actividades que realizaba López Patolzin, desde 2012 en la Escuela Normal Rural Raúl Isidro Burgos, consistían en informar lo que acontecía en las asambleas que se realizaban en la normal; dar seguimiento a las marchas, mítines y cualquier movimiento que los estudiantes realizaban en el estado de Guerrero o fuera de la entidad, y detectar vínculos con integrantes de grupos subversivos, grupos de delincuencia organizada y todo movimiento ‘que pusiera en riesgo la seguridad interior y la seguridad nacional’”. El informe detalla que su mando inmediato era el teniente de Infantería Francisco Macías Barbosa, del 27 Batallón de Infantería, a quien reportaba directamente. “En sus informes, dio cuenta del plan de acción de los estudiantes de la Escuela Normal contemplado para el 2 de octubre 2014. Su último reporte fue el 26 de septiembre del 2014 alrededor de las 10:00 horas”. López Patolzin, agrega el documento, “fue desaparecido junto con los estudiantes normalistas. No obstante que se encontraba activo en el Ejército Mexicano realizando funciones de informante y de que su superior jerárquico estaba al tanto de que se encontraba dentro del grupo de estudiantes, éste no realizó ninguna acción de protección a su integridad ni búsqueda de su persona, pese a que era su deber, como lo establece el Protocolo para Militares Desaparecidos que obliga a los mandos a ‘implementar medidas contundentes, a fin de coadyuvar en la búsqueda, localización y en su caso, rescate del personal militar desaparecido’”.

    ContraLínea

  • Sedena habría usado Pegasus para espiar a normalistas de Ayotzinapa

    Sedena habría usado Pegasus para espiar a normalistas de Ayotzinapa

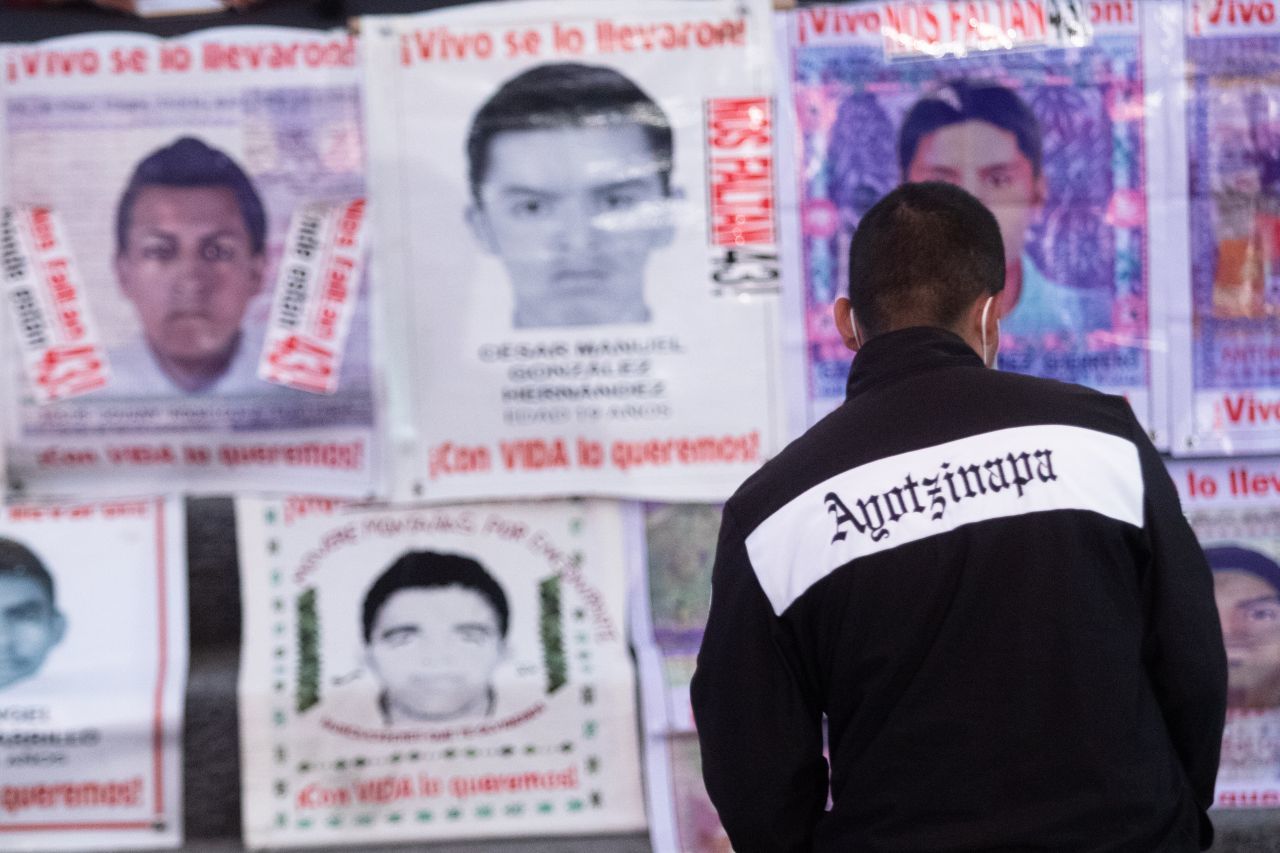
    CIUDAD DE MÉXICO, 29MARZO2022.- Padres y madres de los 43 normalistas desaparecidos de la Escuela Normal Rural “Raúl Isidro Burgos” ofrecieron un mensaje para hablar sobre el Tercer Informe Ayotzinapa del GIEI, en el Centro de Derecho Humanos Miguel Agustín Pro. FOTO: MOISÉS PABLO/CUARTOSCURO.COM

    Uno de los hallazgos más relevantes del tercer informe del Grupo Interdisciplinario de Expertos Independientes (GIEI) sobre la desaparición forzada de los 43 normalistas rurales de Ayotzinapa, Guerrero, tiene que ver con el espionaje y la infiltración a la Normal Rural Raúl Isidro Burgos por parte del Ejército Mexicano.

    El Informe Ayotzinapa III revela que los normalistas rurales fueron espiados por la Secretaría de la Defensa Nacional: “eran un blanco de inteligencia por parte de las autoridades militares. Los alumnos fueron objeto de seguimiento durante los años anteriores a los sucesos del 26 y 27 de septiembre de 2014. Estaban siendo sujetos a un cercano seguimiento cuando se desarrollaron los hechos y se encontraban infiltrados con agentes de inteligencia”.

    Además de la infiltración de militares encubiertos con fachada de estudiantes (al menos se han documentado tres casos, incluido uno que se cuenta entre las 43 víctimas de desaparición forzada), el documento del GIEI –que fue entregado a la Fiscalía General de la República para que el caso se judicialice una vez más– también advierte de la intervención de comunicaciones.

    “Los documentos confirman que el Ejército (así como el Cisen) tenía intervenidas las comunicaciones de actores relevantes en los hechos, incluso cuando estaban ocurriendo, sin que consten autorizaciones judiciales para ello. Por ejemplo, en un documento fechado el 5 de octubre de 2014 se incluyen algunas de estas intervenciones, de fechas anteriores: 26 de septiembre y 4 de octubre de 2014, que revelan datos importantes sobre las personas involucradas en los hechos, su ubicación e informaciones sobre el destino de los estudiantes”, se señala en el reporte.

    Asimismo, la abogada Ángela Buitrago –integrante del GIEI– declaró el pasado 28 de marzo que el espionaje era realizado por los integrantes del Batallón 27. También indicó que este seguimiento “sirve para mirar estructuras, historias, y aquí una mirada sociológica muy importante creo que también vale la pena, y es hablar de cuál era el procedimiento habitual frente a los estudiantes de Ayotzinapa y de todas las [Normales] Rurales de todo el país, de un espionaje que nosotros por lo menos tenemos documentado desde el año 2010. Un espionaje permanente y sobre esos supuestos también formas de cultura sobre discriminación, etiquetamiento, que llevan también a condiciones de manejos en estos temas”.

    Por su parte, la abogada Claudia Paz y Paz –también integrante del GIEI– se refirió a este tema como “un seguimiento que vamos a llamar ‘histórico’, casi contrainsurgente a la escuela, las actividades de la escuela [Normal Rural de Ayotzinapa], de los estudiantes”.

    En el reporte queda claro que la Sedena no tiene facultades legales para realizar estas operaciones, ni tampoco las intervenciones de conversaciones telefónicas, por mensajería instantánea y/o correos electrónicos, pues no contaba con órdenes de jueces. Más aún, ninguna ley le confiere hacer este tipo de interceptaciones.

    No obstante, la Defensa Nacional fue la primera institución que adquirió la plataforma Pegasus, que ya se ha demostrado que fue usada para espiar a los miembros del GIEI y al abogado Vidulfo Rosales, defensor de derechos humanos que ha acompañado a los padres y madres de los 43 normalistas rurales en su lucha por la justicia. De ahí que sea muy probable que con este mismo malware se hayan hecho las intercepciones de comunicaciones ligadas a este caso.

    En México está demostrado que el malware Pegasus ha sido utilizado para espiar luchadores sociales, líderes comunitarios, defensores de derechos humanos, políticos y periodistas, por lo que ésta no sería la primera vez que se le hubiera dado ese uso.

    Contralínea documentó que desde el gobierno de Felipe Calderón Hinojosa, la Sección Segunda de la Sedena compró las licencias de dicha plataforma. Los contratos se firmaron entre septiembre de 2010 y finales de 2012 e implicaron un gasto superior a los 8 mil millones de pesos.

    Para activar y operar la plataforma de espionaje, la Secretaría de la Defensa Nacional acondicionó un edificio completo en el Campo Militar Número 1. De acuerdo con los documentos a los que Contralínea tuvo acceso, la instalación del sistema se hizo en tres fases, y por ello se firmaron 18 contratos (15 de estos fueron para obras, servicios y bienes relacionados).

    Es evidente que la plataforma de espionaje con la cual contaba la Sedena antes, durante y después de la desaparición de los estudiantes normalistas es Pegasus, considerada una de las más invasivas y con mayor capacidad de romper sistemas de seguridad y encriptación de comunicaciones.

    El informe del GIEI, revela que “todas las corporaciones –Ejército, Cisen y Policía Federal y estatal– hacían seguimiento y reporte en tiempo real de todas las actividades de los normalistas de la Escuela Normal Rural Raúl Isidro Burgos y otras, o de sus actividades, desde años atrás a los hechos de 2014”. No hablan, sin embargo, de qué plataformas de espionaje fueron empleadas en estas labores.

    Entre sus hallazgos se apunta que esas autoridades “conocían perfectamente que, desde principios de septiembre de 2014, se estaba organizando una conmemoración del 2 de octubre en la Ciudad de México con todas las Escuelas Normales, y la encargada de realizar el aprovisionamiento, consecución de transporte y alimentación (boteo), era la Normal Raúl Isidro Burgos”.

    También se señala que elementos de la Sedena y el Cisen “hacían seguimiento permanente a las actividades de boteo y toma de camiones de manera especial en este mes de septiembre, teniendo claridad de los autobuses, placas, y marcas que habían sido tomados en los diversos municipios de Guerrero”.

    El tercer informe enfatiza que el Ejército Mexicano “tenía infiltrada la Escuela Normal Raúl Isidro Burgos a través de jóvenes que actuaban como estudiantes y agentes de inteligencia. Los documentos confirman que un normalista, que está entre los estudiantes desaparecidos, ingresó a la Normal Rural Raúl Isidro Burgos para realizar labores como Órgano de Búsqueda de Información (OBI). Igualmente, el ejército contaba con al menos otro OBI que ejercía como estudiante de la Escuela e informante del Ejército”.

    De esas documentaciones a las que tuvieron acceso los expertos internacionales se desprende que había un tercer OBI situado en la ciudad de Tixtla, “quien observó los movimientos en la escuela después de los hechos”. Además se señala que la Sedena conoció de todas las actividades que los normalistas rurales de Ayotzinapa habían planeado para aprovisionarse de vehículos y recursos desde el 14 de septiembre de 2014.

    Las omisiones intencionales de la Sedena

    La Secretaría de la Defensa Nacional –entonces comandada por el general Salvador Cienfuegos Zepeda– no sólo omitió actuar para detener la desaparición forzada de los 43 estudiantes normalistas rurales, sino que sistemáticamente ha ocultado lo que sabe.

    El informe del GIEI señala que “durante y posteriormente a los sucesos del 26 y 27 de septiembre de 2014, el Ejército recibió información de interceptación de comunicaciones la cual nunca fue puesta a disposición de la búsqueda o la investigación. De la misma manera instruyó procesos disciplinarios en contra de sus integrantes y realizó investigaciones cuyos resultados no compartió, ni ha compartido plenamente”.

    Respecto de la interceptación de comunicaciones, se apunta la existencia de documentos que confirman que “las autoridades militares y del CISEN estuvieron informadas en tiempo real de lo que ocurría. Sin embargo, esta información no fue compartida con las autoridades encargadas de la investigación, ni hay constancia de que se hubiera hecho alguna actividad de búsqueda específica con la misma”.

    Además se advierte que hubieron investigación por parte de autoridades militares que se ocultaron. “El GIEI pidió insistentemente las investigaciones que se hubieran adelantado en el fuero militar con ocasión de los hechos del 26 y 27 de septiembre de 2014. La reiterada respuesta a este requerimiento fue que no se había adelantado ninguna investigación. A la fecha no se ha tenido acceso a la misma. Sin embargo, distintos documentos militares dan cuenta de que si se ordenó y realizó una investigación por parte de autoridades militares”.

    El informe cita como ejemplo un documento del 15 de octubre de 2014, de la IX Región Militar del Estado Mayor, CG en Acapulco, que “hace referencia a que se realizó una ‘exhaustiva investigación’ sobre los hechos. En este documento se incluyen informes y entrevistas a integrantes del 27 y del 41 Batallón de Infantería. En la sección de consideraciones, existe una afirmación que corrobora la existencia de una averiguación previa en el fuero militar. Al referirse a una declaración de uno de los estudiantes que se encontraba en el Hospital Cristina, señala que: ‘sobre el particular, en las declaraciones obtenidas del personal que participó en los hechos, no es posible determinar la veracidad de estas declaraciones, circunstancia que fue confirmada por el ministerio público adscrito a la 35/a Zona Militar, quién por es del DN-21 inició una averiguación previa’”.

    También da cuenta de otra documental elaborado por la Policía Militar Ministerial que data de octubre de 2014: en la Sección B de Investigaciones también se refiere a investigaciones adelantadas por autoridades militares. “El documento informa sobre el ‘avance de investigación’ originada por artículos de prensa en la que estudiantes denuncian el mal trato que recibieron en el Hospital Cristina por elementos del ejército. En la sección denominada ‘IV. Acciones que se realizan’, al final del documento se afirma que: ‘un equipo investigador de la PMM continúa con la investigación de los hechos, entrevistando a personal militar del 27/o BI, médicos y personal administrativo del hospital ‘Cristina’ y paramédicos de la Cruz Roja de Iguala, Gro”.

    Los expertos concluyen que personal de la Policía Ministerial Militar realizaron entrevistas como parte de una investigación relacionada con los hechos. Sin embargo, acusan que los resultados de estas indagatorias no se incluyeron en los documentos a los que les dieron acceso ni se encuentran en las averiguaciones previas.

    Pegasus en la Sedena

    Fue el gobierno de Calderón el que compró la plataforma de espionaje Pegasus. La primera institución que usó esta tecnología fue la Sedena en su rama de inteligencia militar, cuando esa dependencia era dirigida por el general Guillermo Galván Galván y cuando, en la Secretaría de Seguridad Pública se desarrollaba a la par la llamada Plataforma México, a cargo de Genaro García Luna.

    El edificio que la Sedena acondicionó para alojar el equipo tecnológico de espionaje contaba o cuenta con ocho módulos y más de 200 computadoras. Además se adquirieron mesas, pantallas, servidores y sistemas satelitales para su correcta operación. El gasto público superó en aquel momento los 8 mil millones de pesos. Luego ese malware se popularizó entre las dependencias federales, pues acabó contratándose también para la Procuraduría General de la República –que en la época de la desaparición de los estudiantes estuvo a cargo de Jesús Murillo Karam–, la Secretaría de Seguridad Pública y el propio Cisen.

    Fuente ContraLínea